
Cyber Resilience Act: requisiti e impatti per l’industria
Il Cyber Resilience Act, o CRA, è il regolamento europeo che introduce requisiti orizzontali di cybersicurezza per i prodotti con elementi digitali immessi nel mercato dell’Unione europea. Il principio centrale è chiaro: la sicurezza deve essere considerata durante progettazione, sviluppo, produzione, distribuzione e supporto del prodotto, non soltanto dopo la comparsa di una vulnerabilità.
Per l’industria, il CRA riguarda soprattutto i prodotti hardware e software dotati di funzionalità digitali e connessi, direttamente o indirettamente, a dispositivi o reti. Il suo impatto può quindi interessare automazione industriale, comunicazione OT, apparati Industrial Ethernet, software di configurazione, gateway, dispositivi di controllo e altri componenti attivi.
Il regolamento non richiede che un prodotto sia invulnerabile. Richiede invece che il fabbricante valuti i rischi informatici, riduca le vulnerabilità evitabili, gestisca quelle scoperte durante il periodo di supporto e conservi le evidenze necessarie a dimostrare la conformità.

Che cos’è il Cyber Resilience Act?
Il Cyber Resilience Act è il Regolamento (UE) 2024/2847 relativo a requisiti orizzontali di cybersicurezza per prodotti con elementi digitali. In quanto regolamento europeo, introduce obblighi direttamente applicabili secondo le decorrenze previste dal testo normativo.
Il CRA sposta la cybersicurezza verso un modello di responsabilità lungo l’intero ciclo di vita. Il fabbricante deve considerare la sicurezza già nella progettazione, adottare impostazioni iniziali adeguate, documentare la valutazione dei rischi e predisporre processi per correggere le vulnerabilità.
Questo approccio è particolarmente rilevante nelle applicazioni industriali. Un componente digitale compromesso può influire non solo sulla riservatezza dei dati, ma anche su disponibilità dell’impianto, continuità produttiva, qualità del processo e sicurezza operativa.
Quali prodotti rientrano nel Cyber Resilience Act?
Un prodotto con elementi digitali comprende software o hardware e le relative soluzioni di elaborazione remota quando queste costituiscono parte della funzione del prodotto. L’applicabilità concreta dipende dalle caratteristiche del prodotto, dalla modalità di immissione sul mercato e dalle eventuali esclusioni o normative settoriali.
Nel settore industriale, l’analisi può riguardare, a seconda delle funzioni disponibili:
- controllori e dispositivi di automazione connessi;
- gateway, router, switch e componenti attivi di rete;
- interfacce uomo-macchina;
- software industriale e strumenti di configurazione;
- sistemi di accesso o gestione remota;
- sensori e attuatori intelligenti;
- dispositivi con firmware aggiornabile;
- applicazioni per supervisione e comunicazione.
L’inclusione in questo elenco non determina automaticamente l’assoggettamento. Ogni prodotto deve essere valutato rispetto alla definizione normativa, alla sua finalità, alle dipendenze digitali e alla legislazione specifica applicabile.
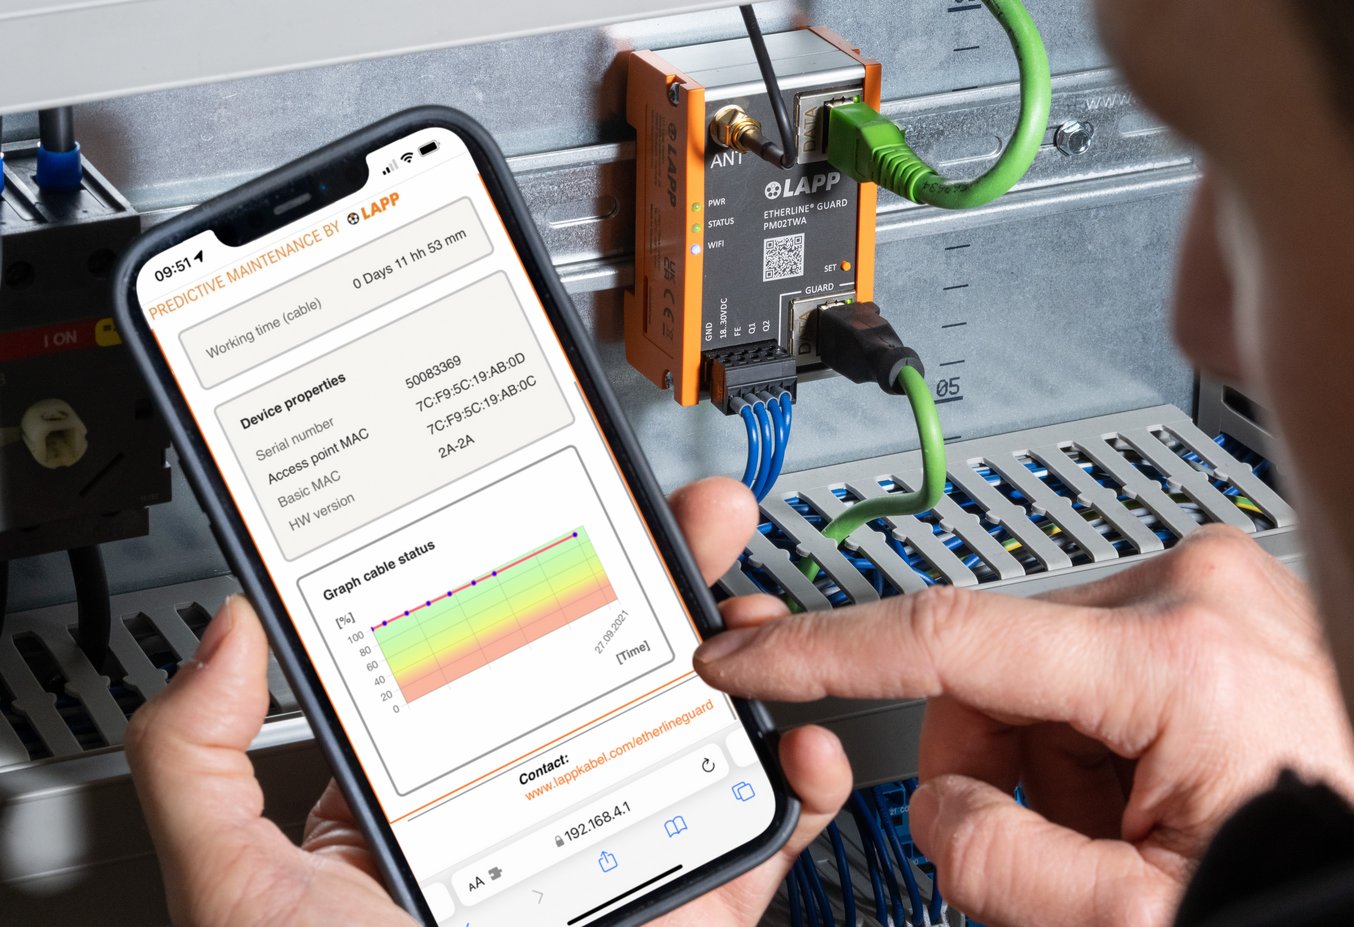
Quali prodotti rientrano nel Cyber Resilience Act?
Non automaticamente.
Un cavo industriale, un connettore o un pressacavo privo di elementi digitali non diventa un prodotto CRA soltanto perché viene installato in una rete connessa.
Cavi dati, cavi Industrial Ethernet, connettori e pressacavi restano tuttavia rilevanti per l’affidabilità fisica dell’infrastruttura. Una corretta schermatura, la continuità della messa a terra, la protezione meccanica e la compatibilità elettromagnetica possono ridurre errori di trasmissione e indisponibilità. Questi aspetti supportano la robustezza dell’architettura, ma non sostituiscono le misure di cybersecurity richieste ai componenti digitali.
Nel portafoglio LAPP, famiglie come ETHERLINE® per Industrial Ethernet, UNITRONIC® e HITRONIC® per la trasmissione dati, ÖLFLEX® per collegamenti di comando e potenza, EPIC® per la connettività industriale e SKINTOP® per l’ingresso cavo possono contribuire alla qualità dell’infrastruttura fisica. L’applicabilità del CRA deve però essere valutata sul singolo prodotto e sulle sue effettive funzionalità digitali.
Prodotti ordinari, importanti e critici: come cambia la conformità
Il CRA adotta un approccio proporzionato al rischio. Il percorso di conformità non è identico per tutti i prodotti con elementi digitali.
I prodotti non inclusi nelle categorie a maggiore rilevanza seguono il percorso previsto per la categoria generale. Per i prodotti importanti o critici, la procedura può richiedere controlli più rigorosi, l’applicazione di specifici moduli di valutazione e, in determinate condizioni, il coinvolgimento di un organismo notificato.
Non è quindi corretto concludere che ogni prodotto di rete appartenga automaticamente alla classe più elevata. La classificazione deve derivare dalle categorie normative e dalla funzione concreta del prodotto.
| Aspetto | Prodotti ordinari | Prodotti importanti o critici |
|---|---|---|
| Valutazione del rischio | Necessaria | Necessaria, con livello di controllo più elevato |
| Documentazione tecnica | Necessaria | Necessaria |
| Gestione vulnerabilità | Necessaria | Necessaria |
| Valutazione di conformità | Secondo il percorso applicabile | Può richiedere procedure o soggetti aggiuntivi |
| Classificazione | Dipende dalle funzioni | Dipende dalle categorie previste dal CRA |
La matrice definitiva deve essere costruita sul testo normativo vigente e sulle norme armonizzate applicabili al momento della valutazione.
Secure by design e secure by default
Secure by design significa integrare la cybersicurezza nelle decisioni di architettura e sviluppo. Il team deve analizzare minacce, superfici di attacco, dipendenze software, privilegi e modalità di aggiornamento prima dell’immissione sul mercato.
Secure by default significa fornire il prodotto con configurazioni iniziali che riducano l’esposizione al rischio. L’utente non dovrebbe essere costretto a correggere impostazioni intrinsecamente deboli per raggiungere un livello di sicurezza ragionevole.
Nella pratica, un programma coerente può includere:
- eliminazione o corretta gestione delle credenziali universali;
- riduzione dei servizi e delle porte non necessari;
- controllo degli accessi e principio del minimo privilegio;
- protezione dell’integrità di software e firmware;
- protezione dei dati rilevanti secondo il rischio;
- aggiornamenti autenticati e verificabili;
- logging utile alla diagnosi e alla risposta agli incidenti;
- procedure di test e riesame delle vulnerabilità.
Queste misure devono derivare dalla valutazione del rischio del prodotto. Non tutte sono applicabili nello stesso modo a ogni dispositivo.
SBOM: perché è importante per la supply chain software
La Software Bill of Materials, o SBOM, è un inventario strutturato dei componenti e delle dipendenze che costituiscono un prodotto software. Può includere librerie open source, pacchetti proprietari, versioni e relazioni tra componenti, secondo il livello di dettaglio richiesto.
La SBOM aiuta il produttore a rispondere a una domanda essenziale: il prodotto utilizza un componente interessato da una vulnerabilità nota?
Per essere realmente utile, la SBOM deve essere collegata a:
- gestione delle configurazioni;
- controllo delle versioni;
- monitoraggio delle vulnerabilità;
- valutazione dell’impatto;
- processo di aggiornamento;
- gestione dei fornitori.
La sola creazione di un elenco non rende il prodotto conforme. L’azienda deve mantenerlo coerente con le versioni rilasciate e integrarlo nel ciclo di gestione delle vulnerabilità.
Gestione delle vulnerabilità durante il ciclo di vita
Il CRA estende l’attenzione oltre la data di vendita. Il fabbricante deve predisporre un processo che consenta di ricevere, analizzare, correggere e comunicare le vulnerabilità per il periodo di supporto applicabile.
Un processo efficace comprende monitoraggio delle fonti di vulnerabilità, canali di segnalazione, triage tecnico, definizione delle priorità, sviluppo della correzione, test, distribuzione e informazione agli utilizzatori.
Gli aggiornamenti di sicurezza dovrebbero essere distinguibili dagli aggiornamenti funzionali. Dove appropriato, i meccanismi di aggiornamento devono ridurre il rischio di installazioni non autentiche, downgrade insicuri o interruzioni non controllate.
Negli ambienti OT, l’aggiornamento automatico non è sempre compatibile con continuità produttiva e procedure di validazione. La strategia deve quindi bilanciare tempestività della correzione, sicurezza funzionale, disponibilità dell’impianto e finestre di manutenzione.
Reporting di vulnerabilità e incidenti
Il CRA prevede obblighi di segnalazione per determinate vulnerabilità attivamente sfruttate e per specifici incidenti che incidono sulla sicurezza del prodotto. Il processo normativo comprende comunicazioni con tempistiche e contenuti progressivi.
Le imprese devono quindi predisporre prima dell’evento:
- responsabilità decisionali definite;
- contatti tecnici e legali aggiornati;
- criteri di classificazione;
- raccolta strutturata delle evidenze;
- coordinamento tra product security, IT, OT, qualità e comunicazione;
- procedure per informare gli utilizzatori quando richiesto.
Le tempistiche, i destinatari e i contenuti devono essere verificati nel testo normativo e nei canali ufficiali operativi disponibili alla data dell’evento.
Documentazione tecnica, valutazione del rischio e marcatura CE
La conformità non coincide con la sola applicazione di controlli tecnici. Il fabbricante deve poter dimostrare perché le misure adottate sono adeguate al rischio e come vengono mantenute nel tempo.
La documentazione dovrebbe collegare almeno:
- descrizione e finalità del prodotto;
- architettura hardware e software;
- interfacce e dipendenze rilevanti;
- valutazione dei rischi di cybersicurezza;
- requisiti applicabili;
- misure implementate;
- verifiche, prove e risultati;
- processo di gestione delle vulnerabilità;
- periodo e condizioni di supporto;
- istruzioni e informazioni destinate all’utilizzatore;
- procedura di valutazione della conformità.
La marcatura CE costituisce il risultato visibile di un percorso più ampio. Non deve essere presentata come una certificazione autonoma della sicurezza, ma come parte della dichiarazione di conformità ai requisiti applicabili.
Cyber Resilience Act e cybersecurity OT
Il CRA disciplina la sicurezza del prodotto. La cybersecurity OT riguarda invece l’intero ambiente operativo: reti, persone, processi, configurazioni, asset legacy, accessi remoti e continuità produttiva.
Le due prospettive sono complementari, ma non coincidenti.
| Cyber Resilience Act | Cybersecurity OT |
|---|---|
| Si concentra sui prodotti con elementi digitali | Considera l’intero sistema operativo industriale |
| Attribuisce obblighi agli operatori economici | Coinvolge proprietari, gestori e integratori dell’impianto |
| Richiede sicurezza e gestione delle vulnerabilità del prodotto | Include segmentazione, accessi, monitoraggio e risposta |
| È una normativa di prodotto | È una disciplina tecnica e organizzativa più ampia |
Un dispositivo conforme non rende automaticamente sicuro l’impianto. Allo stesso modo, una rete ben protetta non elimina gli obblighi del fabbricante sul prodotto.
Quale ruolo hanno IEC 62443 e ISO/IEC 27001
La serie IEC 62443 fornisce riferimenti per la cybersecurity dei sistemi di automazione e controllo industriale. Può aiutare organizzazioni, integratori e fornitori di componenti a strutturare requisiti, sviluppo sicuro, architetture e livelli di sicurezza.
ISO/IEC 27001 riguarda invece il sistema di gestione della sicurezza delle informazioni. Supporta governance, gestione del rischio e miglioramento continuo a livello organizzativo.
Questi standard possono contribuire alla maturità dei processi e alla produzione delle evidenze. Non devono tuttavia essere descritti come sostituti automatici della valutazione di conformità al CRA. L’impresa deve sempre eseguire un’analisi specifica dei requisiti legali applicabili al prodotto.
Impatto sulla comunicazione Industrial Ethernet
Le reti Industrial Ethernet collegano dispositivi, controllori, sensori, infrastrutture edge e sistemi di supervisione. La disponibilità della comunicazione dipende sia dalla sicurezza logica sia dalla qualità del livello fisico.
Sul piano cyber sono centrali autenticazione, gestione degli accessi, segmentazione, hardening, aggiornamenti e monitoraggio. Sul piano fisico sono rilevanti corretta selezione dei cavi, schermatura, connettività, raggi di curvatura, resistenza ambientale e posa.
Soluzioni ETHERLINE®, connettori EPIC® DATA e pressacavi SKINTOP® possono essere considerate nella progettazione del livello fisico della rete. La loro selezione deve basarsi sui requisiti applicativi, ambientali ed elettromagnetici. Questi elementi contribuiscono all’affidabilità della comunicazione, ma non sostituiscono i controlli di cybersecurity dei dispositivi attivi.
LAPP lancia un nuovo servizio per garantire fabbriche connesse, ma sicure: Assessment secondo la IEC 62443
Come prepararsi al Cyber Resilience Act
Un percorso iniziale può essere articolato in sette attività.
1. Definire il perimetro
Creare un inventario dei prodotti immessi sul mercato e identificare quelli che includono software, firmware, connettività o servizi remoti.
2. Determinare ruolo e applicabilità
Chiarire se l’impresa opera come fabbricante, importatore o distributore e verificare eventuali esclusioni o discipline settoriali.
3. Classificare i prodotti
Mappare ogni prodotto rispetto alle categorie previste dal CRA, senza utilizzare classificazioni generiche basate soltanto sul fatto che sia connesso.
4. Eseguire la valutazione del rischio
Analizzare utilizzo previsto, uso ragionevolmente prevedibile, interfacce, dati, dipendenze, minacce, conseguenze e misure di mitigazione.
5. Integrare la sicurezza nello sviluppo
Inserire requisiti cyber, code review, analisi delle dipendenze, test, gestione delle credenziali e verifica degli aggiornamenti nel ciclo di sviluppo.
6. Organizzare vulnerability management e reporting
Stabilire un canale di segnalazione, ruoli, escalation, tracciabilità, correzioni, comunicazioni e gestione coordinata delle vulnerabilità.
7. Preparare le evidenze di conformità
Allineare documentazione tecnica, dichiarazioni, istruzioni, test e gestione delle versioni al percorso di valutazione applicabile.
Non automaticamente. IEC 62443 può supportare processi e misure di cybersecurity per automazione e controllo industriale, ma la conformità al CRA richiede una valutazione specifica del prodotto e degli obblighi normativi applicabili.
Un cavo passivo privo di elementi digitali non è automaticamente soggetto al CRA. Il cavo resta comunque rilevante per disponibilità della rete, integrità del segnale, schermatura e compatibilità elettromagnetica.
Una SBOM, Software Bill of Materials, è un inventario strutturato delle componenti e dipendenze software presenti in un prodotto. Aiuta a individuare le versioni interessate da vulnerabilità e a coordinare analisi, aggiornamenti e gestione della supply chain.
Il regolamento prevede un’applicazione progressiva, con alcune disposizioni operative prima dell’applicazione generale. Per una pubblicazione corretta, occorre riportare le date presenti nel testo consolidato e verificare eventuali aggiornamenti ufficiali.
Il CRA si applica, in linea generale, ai prodotti con elementi digitali resi disponibili sul mercato dell’Unione europea, salvo esclusioni e discipline specifiche. L’applicabilità deve essere verificata considerando funzionalità, connettività, finalità e ruolo dell’operatore economico.
Il Cyber Resilience Act è il regolamento europeo che stabilisce requisiti di cybersicurezza per prodotti hardware e software con elementi digitali. Introduce obblighi relativi a progettazione sicura, gestione delle vulnerabilità, aggiornamenti, documentazione e valutazione della conformità.
Qual è la differenza tra Cyber Resilience Act e cybersecurity OT?
Il Cyber Resilience Act disciplina i requisiti di cybersicurezza dei prodotti con elementi digitali. La cybersecurity OT protegge l’intero ambiente operativo industriale, comprese reti, processi, configurazioni, accessi e sistemi legacy. Un prodotto conforme rappresenta un elemento del sistema, non la sicurezza dell’intero impianto.
Perché il CRA è importante per i costruttori di macchine?
I costruttori di macchine possono integrare controllori, software, interfacce, gateway e altri componenti digitali. Devono quindi determinare il proprio ruolo nella filiera, valutare il prodotto complessivo e raccogliere informazioni tecniche dai fornitori.
Quali processi aziendali coinvolge il CRA?
Il CRA può coinvolgere sviluppo prodotto, qualità, compliance, acquisti, gestione fornitori, assistenza, cybersecurity, documentazione tecnica e gestione degli incidenti. La conformità richiede coordinamento, perché responsabilità e informazioni sono distribuite tra più funzioni.
Una SBOM è sufficiente per essere conformi?
No. La SBOM è uno strumento di visibilità sulle dipendenze software. Deve essere collegata a valutazione del rischio, monitoraggio, sviluppo sicuro, gestione delle versioni, correzione delle vulnerabilità e documentazione.
Qual è il primo passo per prepararsi?
Il primo passo è creare un inventario dei prodotti con software, firmware, connettività o servizi remoti. L’impresa può poi verificare applicabilità, ruolo nella filiera, classificazione, requisiti, procedure di conformità e lacune organizzative.
Il Cyber Resilience Act trasforma la cybersicurezza in un requisito strutturale del prodotto digitale. Per le imprese industriali, la conformità richiede collaborazione tra R&D, product management, qualità, compliance, acquisti, IT e OT.
La priorità non è aggiungere controlli alla fine dello sviluppo. È costruire un processo documentabile che colleghi analisi del rischio, progettazione sicura, supply chain software, aggiornamenti e gestione delle vulnerabilità.
Anche l’infrastruttura fisica resta essenziale. Cavi dati, connettori, pressacavi, schermatura e compatibilità elettromagnetica contribuiscono alla disponibilità della comunicazione industriale. Devono però essere presentati correttamente come elementi di affidabilità dell’architettura, non come sostituti della sicurezza digitale o della conformità normativa del prodotto.